Pourquoi ce projet
Les QR codes sont partout : menus, horodateurs, affiches. Personne ne vérifie où ils mènent. Un faux QR code collé sur un horodateur suffit pour envoyer les gens vers une fausse page de paiement. Cette arnaque s’appelle le quishing. Je voulais un projet de cybersécurité qui règle un vrai problème du quotidien.
Comment ça marche
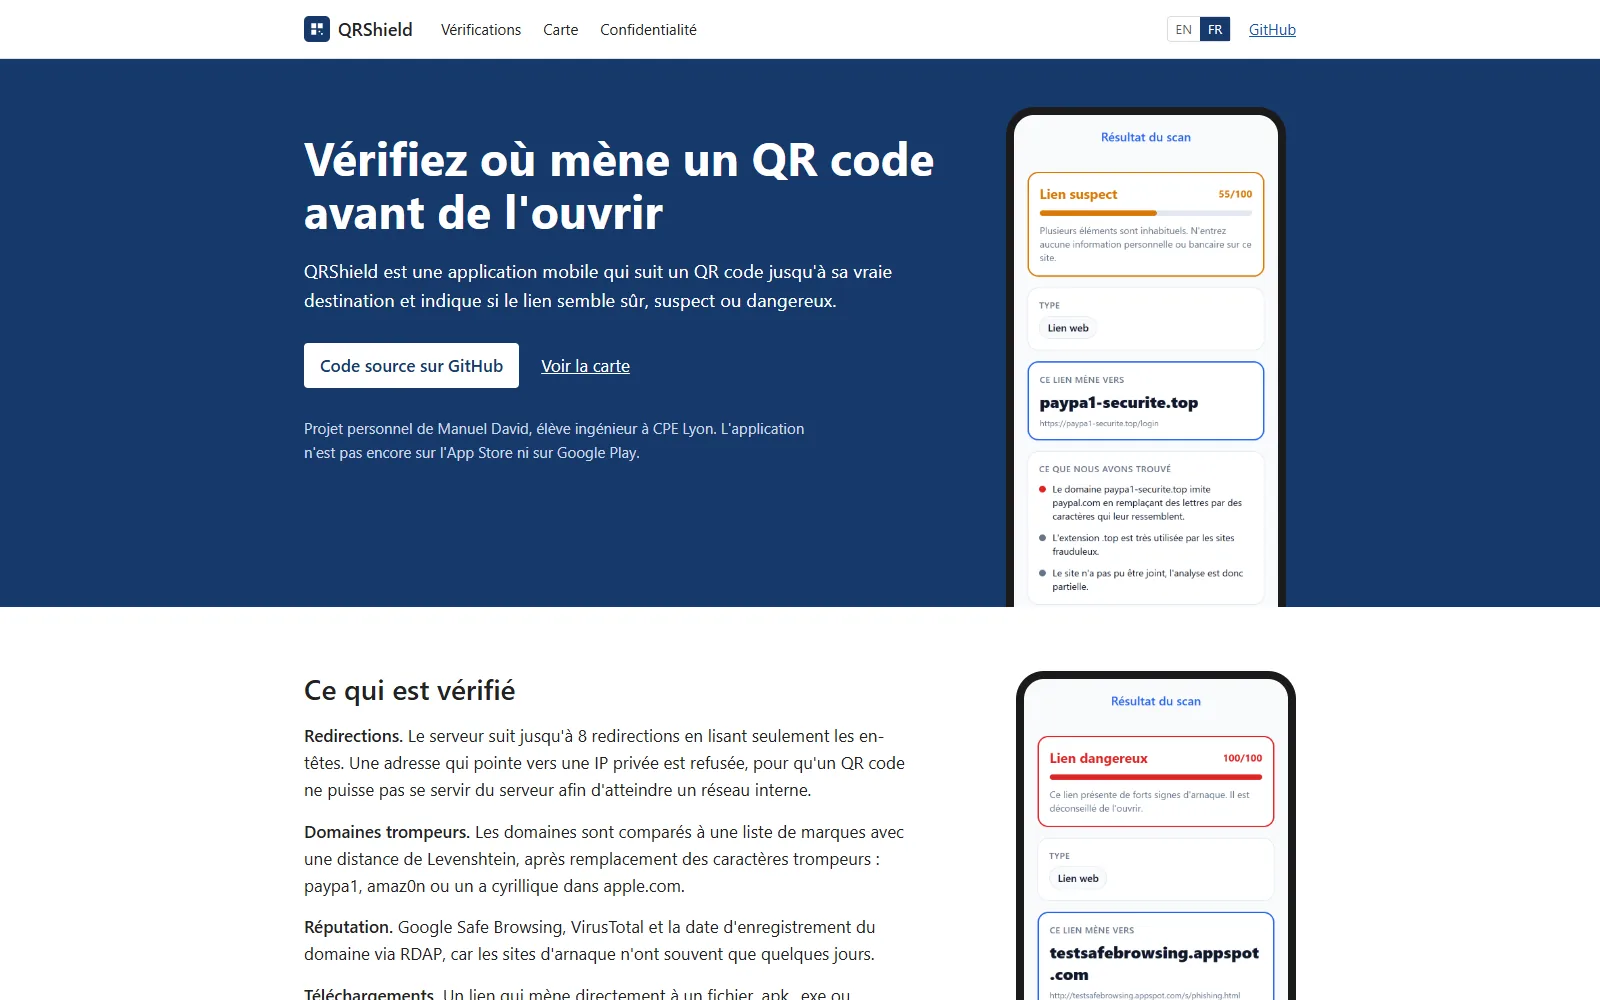
- L’API suit le lien jusqu’à son adresse finale et vérifie le domaine avec Google Safe Browsing et VirusTotal.
- Elle repère les domaines qui copient de vrais sites comme paypa1.com et les liens qui téléchargent un fichier .apk ou .exe.
- L’application donne un verdict avec ses raisons. L’utilisateur décide d’ouvrir le lien ou non.
- Les codes dangereux sont signalés sans donnée personnelle et affichés sur une carte. PostGIS gère les requêtes de la carte.
Un choix que j’ai fait
J’ai d’abord pensé à Kotlin Multiplatform car je connais déjà Android natif. Mais je travaille sous Windows et tester la version iOS demande un Mac. Avec Expo je peux tester sur Android et iPhone et garder le même langage que la page web.